Entenda o que é scareware e como esse golpe cibernético opera.
O medo digital: entenda como o scareware explora suas emoções
O scareware não é apenas um simples malware; é uma poderosa arma psicológica que utiliza alertas falsos de segurança para instilar o medo nas pessoas. Ao simular infecções graves e inexistentes nos dispositivos, ele manipula as vítimas a tomarem ações impulsivas, como comprar softwares inúteis ou baixar ameaças reais. Estes golpes cibernéticos costumam surgir em janelas pop-up ou falsos suportes técnicos, travando o navegador e impondo a sensação de urgência.
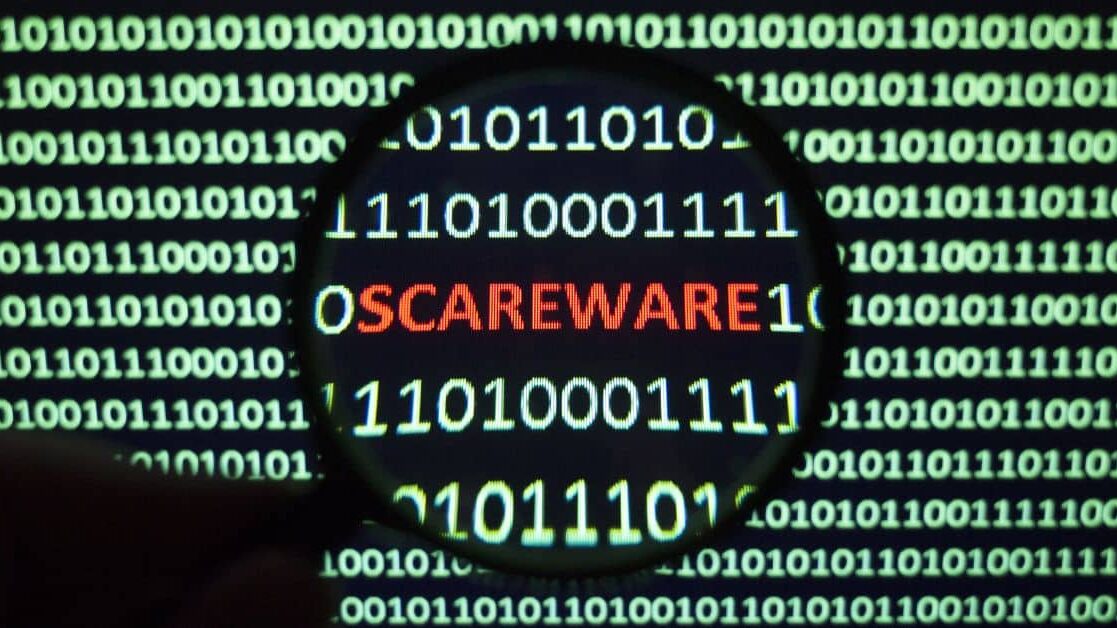
Para se proteger do scareware, é fundamental manter a calma diante de mensagens alarmantes repentinas. Além disso, é importante manter o sistema atualizado e utilizar um antivírus confiável que possa detectar e bloquear essas ameaças. Nunca forneça dados pessoais ou realize pagamentos em sites indicados por alertas suspeitos que invadem sua tela sem aviso prévio.
Os ataques de scareware são uma combinação mortal de tecnologia e psicologia. Ao explorar a falta de conhecimento do usuário e sua vulnerabilidade emocional, essas ameaças buscam não apenas extorsão financeira imediata, mas também o roubo de dados sensíveis e a comprometimento da integridade dos dispositivos.
Palavras-chave: scareware, engenharia social, alertas falsos
O jogo de manipulação do scareware e suas táticas insidiosas
O scareware é um mestre da manipulação, empregando técnicas de engenharia social para gerar pânico e induzir ações precipitadas nas vítimas. Através de alertas falsos que imitam avisos de segurança legítimos, os atacantes conseguem forçar as pessoas a interagirem com interfaces fraudulentas. Ao clicar nos links fornecidos, os usuários inadvertidamente instalam softwares maliciosos que abrem as portas para crimes cibernéticos.
Os exemplos mais comuns de scareware incluem antivírus falsos que exigem pagamentos por supostas remoções de ameaças inventadas, além de golpes de suporte técnico que bloqueiam o navegador com mensagens alarmantes. Essas táticas exploram o medo e a urgência para contornar a racionalidade dos indivíduos, levando-os a agir sem pensar nas consequências.
O ciclo vicioso do scareware se fecha quando os malwares obtêm persistência nos dispositivos, transformando alertas fictícios em vulnerabilidades reais. A falta de educação digital e a confiança inadvertida nos alertas de segurança contribuem para o sucesso desses golpes, ressaltando a importância da conscientização e proteção proativa.
Palavras-chave: manipulação, pânico, malwares
Proteja-se do inimigo invisível: dicas para se prevenir contra o scareware
Para evitar cair nas garras do scareware, é essencial adotar medidas preventivas e conscientizar-se sobre as táticas usadas por esses malwares. A primeira defesa é manter a serenidade diante de alertas repentinos e desconfiar de qualquer mensagem alarmante que pressione por ações imediatas.
Mantenha seu sistema atualizado com as últimas atualizações de segurança e utilize um antivírus confiável que possa detectar e bloquear ameaças em tempo real. Nunca forneça informações pessoais sensíveis ou realize transações em sites indicados por alertas suspeitos. A vigilância é a chave para se manter protegido no mundo virtual cada vez mais perigoso.
Ao entender o funcionamento e as artimanhas do scareware, você estará um passo à frente na proteção de seus dados e dispositivos contra essas ameaças. A educação e a prevenção são as armas mais eficazes na luta contra os golpes cibernéticos que visam explorar nossos medos e vulnerabilidades.
Palavras-chave: prevenção, conscientização, segurança virtual
Proteja sua paz de espírito e sua privacidade digital contra as artimanhas psicológicas do scareware. Mantenha-se informado, esteja sempre atento e confie em sua intuição ao navegar pela web. Com cautela e conhecimento, você estará mais bem preparado para enfrentar o medo digital e manter sua segurança online.
Sinais de Scareware e como Identificá-los
Quando se trata de scareware, existem vários sinais reveladores que podem alertá-lo sobre a presença desse tipo de golpe. Pop-ups invasivos e ameaçadores que simulam alertas de segurança, exigindo ação imediata, são um indicativo comum. Além disso, mensagens que utilizam táticas de urgência, como contagens regressivas falsas e alertas de autoridades fictícias, servem como red flags para um possível ataque de scareware.
O uso de chantagens emocionais e ameaças de bloqueio do dispositivo também são estratégias comuns em golpes de scareware. Outro sinal é a promessa de soluções milagrosas para problemas inexistentes, como otimizadores de sistema que alegam melhorar o desempenho do PC sem oferecer benefícios reais. Ficar atento a esses padrões pode ajudar a identificar e evitar cair em armadilhas de scareware.
Para se proteger contra esses ataques, é crucial manter-se informado sobre as últimas técnicas de engenharia social e adotar medidas preventivas, como o uso de antivírus confiáveis, senhas robustas e bloqueadores de anúncios. Ao reconhecer os sinais de scareware, os usuários podem agir proativamente para proteger seus dispositivos e informações pessoais contra possíveis ameaças.
Em resumo, estar ciente dos sinais de scareware e saber como identificá-los é fundamental para evitar cair em golpes cibernéticos. Ao ficar atento a esses padrões e adotar medidas preventivas, os usuários podem proteger-se de tentativas de fraude online.
O que fazer se você for Vítima de Scareware
Se você perceber que foi vítima de scareware, é importante agir rapidamente para minimizar os danos. Desconectar-se da internet e reiniciar o dispositivo no Modo Segurança pode ajudar a interromper a comunicação com o invasor e impedir que o código malicioso execute funções avançadas. Em seguida, desinstale programas suspeitos, limpe o cache do navegador e faça uma varredura completa com um antivírus confiável.
Essas ações são essenciais para remover o scareware e restaurar as configurações de segurança que foram comprometidas pelo golpista. Além disso, é recomendável alterar suas senhas usando um dispositivo seguro, ativar a autenticação de dois fatores em suas contas e, se necessário, registrar um Boletim de Ocorrência para respaldo jurídico em casos de fraude.
Proteger-se contra ataques de scareware também envolve a adoção de práticas preventivas, como a instalação de antivírus confiáveis, o uso de senhas seguras e a atualização regular de softwares e sistemas. Ao seguir estas orientações e estar atento aos sinais de scareware, os usuários podem reduzir significativamente o risco de serem vítimas de golpes cibernéticos.
Em última análise, a prevenção e a rápida resposta são fundamentais para lidar com o scareware e proteger-se de possíveis ameaças online. Ao agir com cautela e seguir as melhores práticas de segurança digital, os usuários podem manter seus dispositivos e informações pessoais seguros contra tentativas de fraude.
Diferença entre Scareware e Malware
Embora o scareware possa ser confundido com malware, é importante ressaltar a diferença entre essas duas formas de ameaças digitais. O scareware é uma estratégia de engenharia social que visa assustar os usuários por meio de alertas falsos, induzindo-os a tomar ações prejudiciais, como baixar arquivos maliciosos ou pagar por serviços fraudulentos de segurança.
Por outro lado, o malware é um termo mais abrangente que engloba qualquer tipo de software malicioso projetado para danificar, explorar ou obter acesso não autorizado a sistemas e redes. Enquanto o scareware se baseia em táticas psicológicas para enganar os usuários, o malware é desenvolvido com o propósito direto de causar danos ou obter vantagens ilegítimas.
Ao compreender a distinção entre scareware e malware, os usuários podem aprimorar sua capacidade de reconhecer e se proteger contra diferentes formas de ameaças cibernéticas. A educação e a conscientização sobre esses conceitos são essenciais para manter a segurança digital e evitar cair em golpes online.
Em última análise, a conscientização sobre as nuances entre scareware e malware é fundamental para uma postura proativa na proteção da segurança cibernética e na preservação da integridade dos dados pessoais e dispositivos digitais.
Esteja preparado e informado para identificar e lidar com possíveis ameaças online, protegendo seus dados e dispositivos contra tentativas de fraude e invasões cibernéticas.
Scareware versus Adware: Conheça as Diferenças
A internet é uma terra de oportunidades, mas também de perigos invisíveis que podem comprometer a segurança digital dos usuários. Dentre as ameaças que rondam a rede, duas variantes maliciosas são o scareware e o adware, cada um com suas próprias táticas de ataque.
O scareware é um tipo de malware que se vale da engenharia social e de alertas falsos de segurança para colocar o usuário em estado de alerta, induzindo-o a adquirir softwares desnecessários ou até mesmo perigosos. Essa estratégia, extremamente persuasiva, apela para o medo e a urgência, apresentando infecções fictícias para forçar a instalação de ameaças reais.
Por outro lado, o adware atua de maneira sorrateira, exibindo anúncios intrusivos e rastreando os hábitos de navegação dos usuários sem consentimento. Sua principal finalidade é gerar receita por meio de cliques forçados, operando em segundo plano de forma discreta.
Entre o scareware e o adware, a diferença fundamental reside na abordagem utilizada: enquanto um foca no medo e na falsa urgência, o outro prima pela geração de lucro através da exibição de anúncios indesejados e coleta de informações.
Scareware versus Ransomware: As Distinções Importantes
A fraude digital não se limita apenas ao scareware, mas também engloba outra forma de ameaça conhecida como ransomware. Enquanto o scareware aposta na persuasão psicológica por meio de alertas falsos de vírus, o ransomware opta pela técnica de criptografia de arquivos para sequestrar o sistema do usuário.
O scareware, ao simular infecções inexistentes, busca induzir a vítima a tomar decisões precipitadas, como adquirir softwares inúteis ou até mesmo baixar ameaças reais. Por sua vez, o ransomware age de forma mais direta, bloqueando o acesso aos arquivos por meio de criptografia e exigindo um resgate financeiro para restabelecer a normalidade.
Enquanto o scareware opera no campo do engano visual e da pressão psicológica, o ransomware lança mão de uma restrição técnica verdadeira e impactante, colocando os dados do usuário em um verdadeiro estado de refém digital.
Em resumo, as diferenças entre scareware e ransomware residem nas abordagens adotadas por cada um desses tipos de malware, sendo o primeiro mais focado no aspecto psicológico e o segundo na ação direta sobre os arquivos do sistema.
Ransomware: Uma Ameaça Grave à Segurança Digital
Em um mundo cada vez mais dependente da tecnologia, o ransomware desponta como uma das mais sérias ameaças à segurança cibernética. Sequestrando os arquivos do usuário por meio de criptografia, esse tipo de malware torna os dados inacessíveis, gerando prejuízos financeiros e operacionais significativos.
A exigência de um resgate financeiro em troca da chave de descriptografia representa não apenas um crime cibernético, mas também uma violação dos direitos e da privacidade dos usuários. Lidar com um ataque de ransomware pode demandar tempo, recursos e expertise técnica para recuperar os dados perdidos.
Diante dessa grave ameaça, é fundamental que os usuários adotem medidas preventivas, como manter sistemas e programas atualizados, realizar backups regulares e estar atentos a possíveis sinais de infecção. O custo de prevenção é sempre menor do que o custo de recuperação em casos de ataque.
O ransomware é mais do que uma simples ameaça virtual; é um lembrete da importância de proteger nossos dados e sistemas de forma contínua e proativa.